


Moin,
allgemeine Frage, ist ipV6 bei b1gmailserver möglich? Ich frage, weil ich nach Serverumzug viele Kunden habe, die sich nicht mehr zu IMAP verbinden können weil deinen ihr Endgerät mit ipv6 verbindet.
Grüße
Moin,
allgemeine Frage, ist ipV6 bei b1gmailserver möglich? Ich frage, weil ich nach Serverumzug viele Kunden habe, die sich nicht mehr zu IMAP verbinden können weil deinen ihr Endgerät mit ipv6 verbindet.
Grüße
Also das mit der Vorschau muss ein Bug sein. Ich kann die Vorschau nicht deaktivieren – selbst wenn ich den Haken bei Allgemein entferne, kann ich in der Toolbox trotzdem weiterhin zwischen „Vorschau rechts“ und „Vorschau unten“ wählen.
Ich habe das Ganze mittlerweile live, und die Kunden, die die Vorschau unten verwenden, beschweren sich, dass ihre Einstellung nicht gespeichert wird. Nach dem Login springt die Vorschau immer wieder auf „rechts“ zurück. Irgendwas stimmt da nicht – könnte man da nicht einfach einen Eintrag in der Datenbank setzen?
Ich habe auch nie verstanden, warum man Templates nicht gruppenweise testen kann. Gerade jetzt, wo ich ein neues Design entwickle und es mit ausgewählten Kunden im Beta-Test ausprobieren möchte, wäre das wirklich hilfreich. Schade eigentlich.

Da ich kein Fan von Google bin würde ich gerne eine alternative für reCaptcha vorschlagen:
- altcha.org (benötigt nichteinmal externe Server)
- hcaptcha.com
Was es ist, ist mir im Prinzip egal Hauptsache es ist nutzerfreundlich und recaptcha3 ist halt unsichtbar was zusätzlich gut ist, keine Ampeln und Fußwege mehr, die dinger sind mittlerweile so kompliziert geworden
Ist es möglich, Nutzer in der aktuellen Version aktiv dazu aufzufordern, ihre Sicherheitsdaten zu überprüfen? Etwa die Hälfte meiner Nutzer hat ihre Daten seit Jahren nicht aktualisiert – viele der hinterlegten Sicherheits-E-Mail-Adressen existieren inzwischen gar nicht mehr. Wenn nicht definitiv ein Ansatz, zudem ist md5 veraltet ich würd hier eventuell auf eine moderne Passwortmethode wechseln
Moin,
nö ich nutze das nicht, dann schmeiß ich das runter
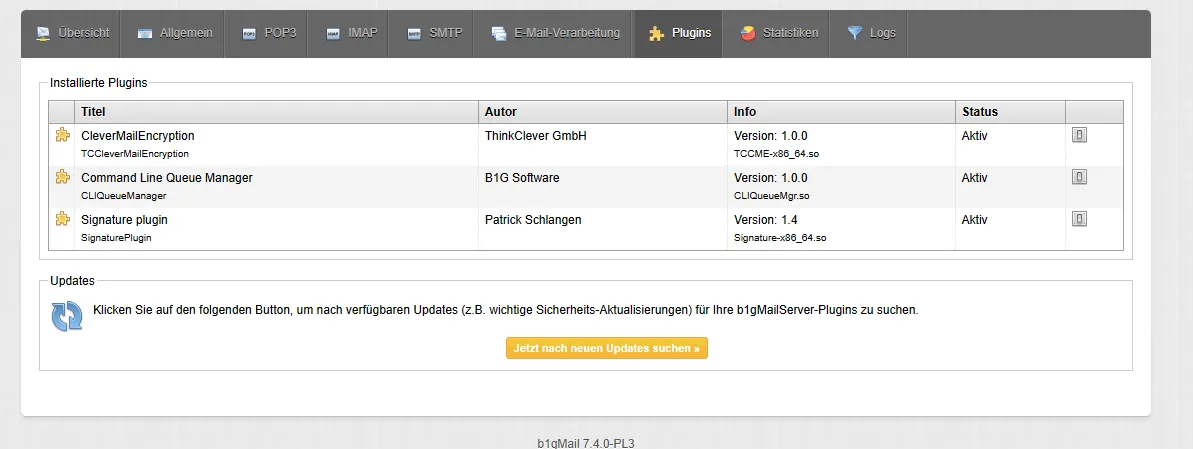
Kann das Signaturen Plugin noch verwendet werden oder brauchen wir das nicht mehr / bereits integriert?(screen vom alten system)
Moin,
passt so, danke nochmal 

Du kannst es auch so machen:
Estelle einen Ordner: /lib/systems/system/opendkim.service.dDarin die Datei: opendkim.conf
und die Datei: opendkim.sh
Danach:
Macht Sinn, zuletzt hatte er die rechte immer wieder ausgehauen bei Updates, einfach Schreibrechte auf Ordner und jut, thx
Moin Jungs,
ich sitze nun schon wieder paar Stunden an dem DKIM problem und den Rechten, ich bekommen den Mailserver einfach nicht verbunden:
#195256 - Exception while checking mail via milter: Failed to connect to Unix socket /var/spool/b1gmail/opendkim/opendkim.sock
# This is a basic configuration for signing and verifying. It can easily be
# adapted to suit a basic installation. See opendkim.conf(5) and
# /usr/share/doc/opendkim/examples/opendkim.conf.sample for complete
# documentation of available configuration parameters.

Syslog                  yes
#SyslogSuccess          yes
#LogWhy                 no

# Common signing and verification parameters. In Debian, the "From" header is
# oversigned, because it is often the identity key used by reputation systems
# and thus somewhat security sensitive.
#Canonicalization       relaxed/simple
#Mode                   sv
#SubDomains             no
OversignHeaders         From

# Signing domain, selector, and key (required). For example, perform signing
# for domain "example.com" with selector "2020" (2020._domainkey.example.com),
# using the private key stored in /etc/dkimkeys/example.private. More granular
# setup options can be found in /usr/share/doc/opendkim/README.opendkim.
#Domain                 example.com
#Selector               2020
#KeyFile                /etc/dkimkeys/example.private

# In Debian, opendkim runs as user "opendkim". A umask of 007 is required when
# using a local socket with MTAs that access the socket as a non-privileged
# user (for example, Postfix). You may need to add user "postfix" to group
# "opendkim" in that case.
#UserID                 opendkim
UMask                   007

# Socket for the MTA connection (required). If the MTA is inside a chroot jail,
# it must be ensured that the socket is accessible. In Debian, Postfix runs in
# a chroot in /var/spool/postfix, therefore a Unix socket would have to be
# configured as shown on the last line below.
#Socket                 local:/opt/opendkim/opendkim.sock
#Socket                 inet:8891@localhost
#Socket                 inet:8891
#Socket                 local:/var/spool/postfix/opendkim/opendkim.sock

#PidFile                        /run/opendkim/opendkim.pid

# Hosts for which to sign rather than verify, default is 127.0.0.1. See the
# OPERATION section of opendkim(8) for more information.
#InternalHosts          192.168.0.0/16, 10.0.0.0/8, 172.16.0.0/12

# The trust anchor enables DNSSEC. In Debian, the trust anchor file is provided
# by the package dns-root-data.
TrustAnchorFile         /usr/share/dns/root.key
#Nameservers            127.0.0.1
## Benutzerdefinierte OpenDKIM Konfiguration für b1gmailserver
Canonicalization        relaxed/relaxed
ExternalIgnoreList      refile:/etc/opendkim/TrustedHosts
InternalHosts           refile:/etc/opendkim/TrustedHosts
KeyTable                refile:/etc/opendkim/KeyTable
SigningTable            refile:/etc/opendkim/SigningTable
LogWhy                  Yes
PidFile                 /var/run/opendkim/opendkim.pid
Socket                  local:/var/spool/b1gmail/opendkim/opendkim.sock
SyslogSuccess           Yes
TemporaryDirectory      /var/tmp
UserID web0:web0Wird als User geladen
Hab ich irgendwas übersehen? Die Rechte der Ordner sind eiegentlich auch alle ok und ide Fehlermeldung sagt eindeutig, dass web0 b1gmailserver nicht auf web0 /var/spool/b1gmail/opendkim/opendkim.sock zugreifen kann...Milter ist auch korrekt gestartet, irgendwas hab ich übersehen, habt ihr einen Tipp?
-----Problem gelöst, habe gruppe www-data eingestellt auch für b1gmailserver und den Ordner /var/spool/b1gmail/opendekim/ andere Rechte gegeben für Zukunft
Wurde mit der neuen Version behoben, schade das ich die neue Version nicht für b1gmail 7.2 einsetzen kann aber gut irgendwann musste es so kommen wobei ich jetzt nicht weiß warum es nicht gehen sollte, es läuft bei mir zwischenzeitlich auf PHP7 also selbst das war hier möglich...
Frage: Habe den neuen BMS gestern eingespielt und ich hatte heute zum erstem überhaupt eine Mail in der Smartphone App von Martin die sich nicht öffnen lies, gibt es einen Zusammenhang, im web lässt sich alles öffnen nur in der Android App nicht. Hat die App was mit BMS zu tun 

Wenn jemand einen betroffenen Account mit mir teilen könnte, den ich zum Test auf einem Testgerät einrichten darf, plus ACP-Zugriff, wäre das super hilfreich. Ich konnte es selbst bisher nur einmal reproduzieren, und konnte den speziellen Fall durch eine Änderung entschärfen (siehe letzter bMS-Commit auf GitHub (*)). Es scheint aber noch mehrere andere Ursachen zu geben, die ich bisher nicht reproduzieren konnte.
$rgTpl->register_resource('prefsdb', array(&$bmPayment, '__tpl_getTemplate', '__tpl_getTimestamp', '__tpl_getSecure', '__tpl_getTrusted'));wurde zwar mit registerResource ersetzt, allerdings ist der Aufruf ab 3.1 als veraltet deklariert. Eine endgültige Lösung ist aktuell nicht in Sicht, siehe auch: https://www.smarty.net/docs/en/api.register.resource.tpl
Hat den Fehler leider nicht behoben, ChatGPT hatte mir eine neue Klasse geschrieben und eine alternative, mal schauen ob ich das einbauen kann. Ich lasse eh keine Rechnungen über b1gmail ausstellen, ich hab die Funktion abgeschaltet, wusste nicht das es daran liegt

Als ich Firma und Taxid damals in das System integriert hatte, waren das Kann-, aber keine Muss-Felder. Sie werden zwar immer angezeigt, aber die Eingabe ist optional. Wo liegt das Problem gerade?
Firma + SteuerNr. / Ust-ID + Anrede ergänzt
Ich hab mir mal die Anpassungen vorgenommen die für gewerbliche Kunden notwendig sind, da diese bislang nicht im System vorgesehen waren. Dazu zählen die Felder "Firma" und "USt-ID bzw. Steuer-Nr." Dazu habe ich noch den Wert "Divers" hinzugefügt, der für eventuelle genderneutrale Installationen wichtig ist.
Basis sind die Dateien meiner Installation, also b1gMail 7.4PL2. Der Wert "firma" und nicht "company" wurde gewählt, da der Wert "firma" bereits in der serverlib/vcard.class.php…SLM24. Februar 2022 um 17:17
Irgendwie hatte sich da ein Fehler in der OS Version eingeschlichen, siehe changelog auf github
Ich habe das bereits ausprobiert, jedoch ohne Erfolg. Die Felder company und inv_firma musste ich manuell hinzufügen, aber das Verhalten bleibt weiterhin merkwürdig. Jetzt wird sogar eine USt-ID als Pflichtfeld verlangt, selbst bei Privatkunden, was ziemlich ungewöhnlich ist (auch wenn das nicht das Hauptproblem darstellt).
Interessanterweise gibt es nirgendwo eine Eingabemöglichkeit für die Firma – weder im Kontaktformular noch an anderer Stelle. Trotzdem wird eine USt-ID als Pflichtfeld gefordert, was wenig Sinn ergibt.
Das Problem mit Smarty bleibt ebenfalls bestehen. Hier wird vermutlich eine aktualisierte Version erforderlich sein, da ich nun auch unter PHP 7.4 auf einen Fehler stoße:
Die gute Nachricht, die Bestellung wird angelegt und ich konnte sie aktivieren, es scheint dann wohl eher ein Anzeigeproblem bei Bestellabschluss zu sein
Fatal error: Uncaught --> Smarty: undefined extension class 'Smarty_Internal_Method_Register_Resource' <-- thrown in /usr/www/users/sendeq/serverlib/3rdparty/smarty/sysplugins/smarty_internal_undefined.php on line 62
Hallo,
werde das Feld ich mal manuell setzen, das andere hatte geholfen
Fatal error: Uncaught mysqli_sql_exception: Unknown column 'inv_firma' in 'field list' in /usr/www/users/sendeq/serverlib/db.class.php:136 Stack trace: #0 /usr/www/users/sendeq/serverlib/db.class.php(136): mysqli_query() #1 /usr/www/users/sendeq/serverlib/payment.class.php(654): DB->Query() #2 /usr/www/users/sendeq/plugins/premiumaccount.plugin.php(1843): BMPayment::ProcessPaymentForm() #3 /usr/www/users/sendeq/plugins/premiumaccount.plugin.php(1179): PremiumAccountPlugin->_initiateOrderPlacement() #4 /usr/www/users/sendeq/serverlib/plugin.class.php(1392): PremiumAccountPlugin->UserPrefsPageHandler() #5 /usr/www/users/sendeq/serverlib/common.inc.php(2973): BMPluginInterface->callFunction() #6 /usr/www/users/sendeq/prefs.php(2345): ModuleFunction() #7 {main} thrown in /usr/www/users/sendeq/serverlib/db.class.php on line 136nach setzen der Felder nun der Smarty Error, ich glaube das das Premium Modul aktuell nicht kompatibel ist mit PHP8
Warning: Undefined property: Smarty_Internal_Undefined::$objMap in /usr/www/users/sendeq/serverlib/3rdparty/smarty/sysplugins/smarty_internal_extension_handler.php on line 132

Fatal error: Uncaught --> Smarty: undefined extension class 'Smarty_Internal_Method_Register_Resource' <-- thrown in /usr/www/users/sendeq/serverlib/3rdparty/smarty/sysplugins/smarty_internal_undefined.php on line 62Ich hätte gerne mehr Sicherheit durch 2FA mit SMS-Code, wenn das Gerät unbekannt ist, oder durch das Speichern des Geräts in den Cookies bei ‚angemeldet bleiben‘. Wenn ein unbekanntes Gerät erkannt wird, sollte eine E-Mail-Bestätigung an die Sicherheits-E-Mail-Adresse gesendet werden – aber nur, wenn der Kunde diese Option selbst aktiviert hat. So etwas in der Art wäre wirklich sinnvoll, da es immer mehr gehackte Accounts gibt.

welche Version des PremiumAccount-Modul nutzt du? Bei PHP8 muss zwingend die neueste Version aus der OSS-Version eingesetzt werden.
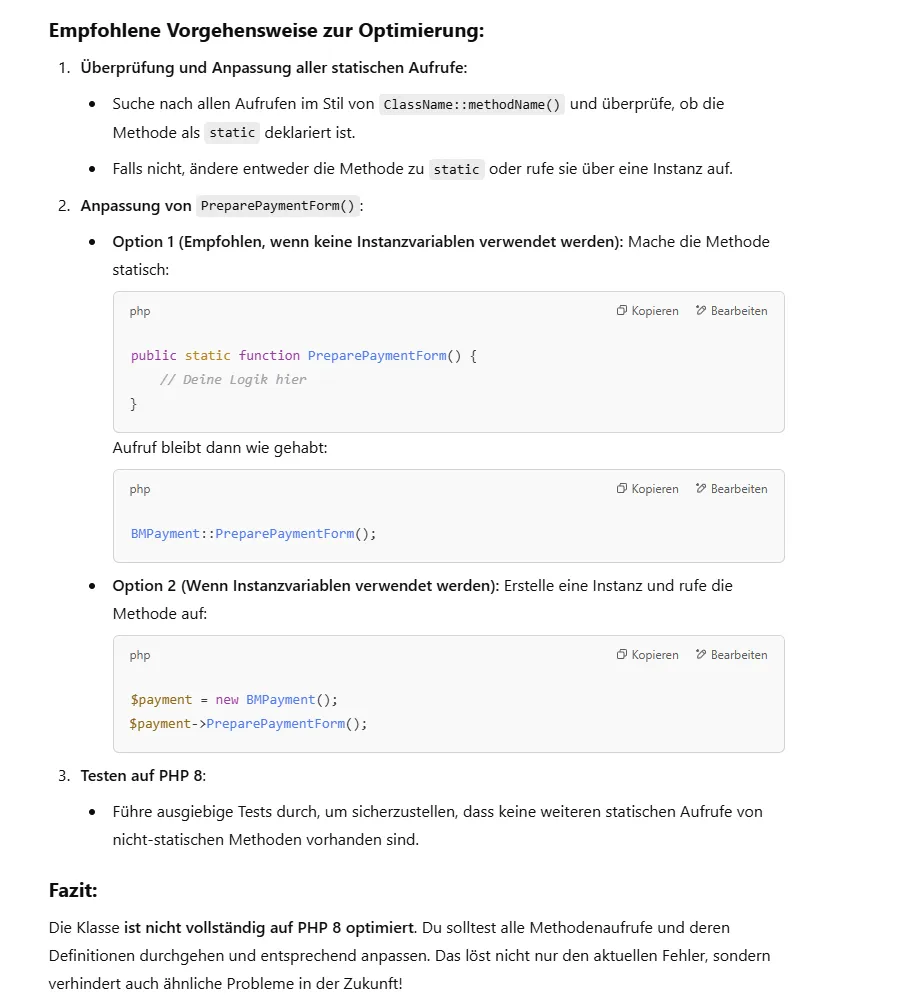
Neuinstall 7.4.1 RC2 die Version die von github kommt und jetzt habe ich das Update gemacht auf die neueste Version, ich weiß allerdings nicht ob die nicht vorher schon kaputt war Version 03.01.2025 . Bei PHP 7.4 kommt nach dem Abschicken -> Invalid order ID kommt bei PHP 7.4 und ab PHP8 eben der Fehler, habs mal in ChatGPT reingehaun:
Ich glaube ich habe das Problem gefunden, alle Mails wurden abgewiesen weil ein Spam-Filter wohl alles geblockt hat. Das Problem hatte ich schonmal, ich habe jetzt alle Listen rausgenommen und die Mails kommen an, danke das du so schnell da warst, weiß ich sehr zu schätzen! Es lag dann wohl echt nicht am Patch.
| SMTP | #12653 - [46.182.21.2] Disconnected (inbound: 0 / outbound: 0) | Heute, 21:08:02 | |
| SMTP | #12653 - [46.182.21.2] QUIT | Heute, 21:08:02 | |
| SMTP | #12653 - [46.182.21.2] Error: 530 5.7.1 Authentication required | Heute, 21:08:02 | |
| SMTP | #12653 - [46.182.21.2] MAIL (transaction rejected due to dial-up peer) | Heute, 21:08:02 | |
| SMTP | #12653 - [46.182.21.2] MAIL FROM:<mail@mail> SIZE=4271 | Heute, 21:08:02 | |
| SMTP | #12653 - [46.182.21.2] EHLO mail.emailn.de | Heute, 21:08:02 | |
| SMTP | #12653 - [46.182.21.2] TLS negotiation succeeded | Heute, 21:08:02 | |
| SMTP | #12653 - [46.182.21.2] STARTTLS | Heute, 21:08:02 | |
| SMTP | #12653 - [46.182.21.2] EHLO mail.emailn.de | Heute, 21:08:02 | |
| SMTP | #12653 - [46.182.21.2] Connected | Heute, 21:08:02 |
einfach so nach dem Update 12:45 werden einfach keine Mails mehr zugestellt, ich versenden aber und die kommen auch an aber es kommen keine mails rein, wie als wenn die auf einen falschen Port laufen, ich schaue gerade mal die die Platte durch. E-Mail lesen, versenden alles ok nur eben kein Empfang auch jetzt wo ich das Backup der Datei zurückgespielt habe....also ganz komisch... keine logs etc, wundert mich total auch nicht auf dem Server. ich stelle mal die logs vom server an
Moin,
ich habe über das automatische Updatesystem ein Sicherheistfix bekommen users.php, seitdem geht der Mailempfang nicht mehr, wurden hier Anderungen an der Datenbank vorgenommen, braucher dringend Hilfe
Ich habe seit ein paar tagen komische Verhaltensweisen festgestellt, das kam von einem zum anderen Tag, jeden Tag werden es mehr 0B mails, was kann das denn sein? Ich hatte ja lange zeit SPF und Helo abgeschaltet sind das noch alte Artefakte wo die Daten schon weg sind. Das ist echt komisch